ブルートフォース攻撃と辞書攻撃の違いは?パスワードを推測する攻撃への備え
ログイン画面へ繰り返しパスワードを入力する攻撃には、いくつかの考え方があります。総当たり、辞書攻撃、パスワードスプレーなどの違いが分かると、長いパスワードだけでなく、試行回数や認証方法の管理が必要な理由も理解しやすくなります。
ブルートフォースは候補を繰り返し試す攻撃
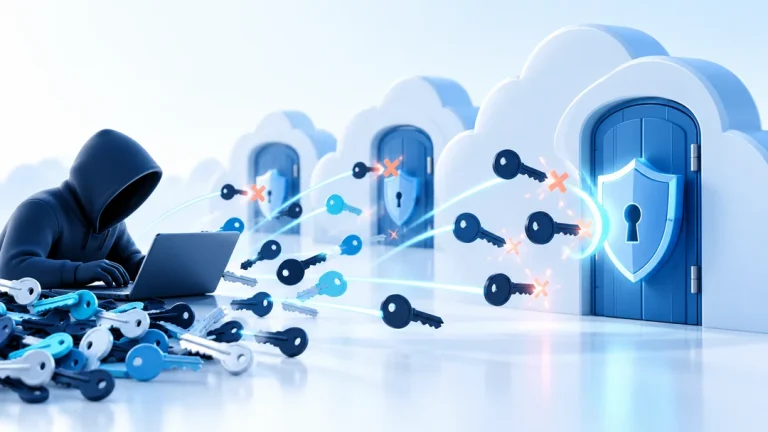
ブルートフォースは、力任せに多数の候補を試す方法を指します。パスワードの説明では、文字の組み合わせを網羅する「総当たり」が典型例です。ただし、用語として辞書による候補探索まで広く含める場合もあるため、文脈に注意してください。
辞書攻撃は、よく使われる単語、人名、組織名、過去によく使われたパスワードなど、当たりやすい候補を優先して試す方法です。単語に年号や記号を足しただけの規則的な値も、推測の対象になりえます。
似た攻撃との違いを整理する
一つのアカウントに多数の候補を試す方法に対し、少数のよく使われるパスワードを多数のアカウントへ試す方法はパスワードスプレーと呼ばれます。個々のIDに対する失敗回数が少なくても、全体を見ると不審な試行が現れることがあります。
他のサービスで漏れたIDとパスワードの組み合わせを試すパスワードリスト攻撃は、推測よりも使い回しの悪用が中心です。これらを同じものとして考えると、長さだけ、ロックだけといった偏った対策になりがちです。
長さと推測されにくさを両立する
一般に、候補を網羅する探索では長さや文字の選択肢が増えるほど候補数が増えます。ただし、会社名・人名・記念日を組み合わせた予測しやすい値は、見た目が長くても早い段階で試される可能性があります。サービスごとに異なる、十分に長く予測しにくいものを使います。
解読時間を一律に断言することはできません。オンラインのログイン試行と、流出したハッシュを手元で解析するオフライン攻撃では条件が異なり、保存方式や機材、試行制限で速度も変わります。「何桁なら何年安全」という数字だけで判断しないでください。
オンラインの攻撃には試行制限を設ける
サービス運営側は、連続失敗時の遅延、試行回数制限、不審なアクセスの検知などを組み合わせます。管理画面や遠隔接続をインターネット全体に公開する必要があるかも確認しましょう。接続元を制限できる場合は、業務に応じて適用を検討します。
単純に永久ロックする仕組みは、攻撃者に正規利用者を締め出す手段を与える場合があります。また、分散されたアクセスではIP単位の対策だけに限界があります。アカウント・接続元・時間帯・全体の失敗傾向などを見て、復旧手順と併せて設計します。
多要素認証と管理者アカウントの保護
多要素認証は、推測されたパスワードだけでのログインを難しくします。特にメール、VPN、クラウド管理画面など、侵害された場合の影響が大きい入口を優先して確認してください。対応する場合はパスキーなどの方式も検討します。
管理者IDを日常作業に使わない、不要なIDを停止する、初期パスワードを変更することも基本です。共用IDに依存すると誰が使ったか分かりにくくなるため、個別IDと権限管理を整えます。
失敗ログを見つけたときの判断
認証失敗が多いだけで侵入成功とは限りません。失敗の後に成功があるか、知らない端末や場所からログインしていないか、設定変更やデータ操作がないかを調べます。ログの時刻と保存期間を整えておくと確認しやすくなります。
侵害が疑われる場合は、管理者へ報告し、アカウント制限、セッション失効、認証情報の変更、影響調査を進めます。攻撃の有無にかかわらず、試行制限と多要素認証、使い回さないパスワードが実際に有効かを点検することが、具体的な改善につながります。
よくある質問
毎月パスワードを変えれば十分?
予測しやすい変更を繰り返すだけでは対策になりません。漏えいの疑いがある場合は速やかな変更が必要ですが、日常の運用では長さ、使い回し防止、多要素認証、漏えいした値の排除を重視します。
認証失敗がゼロなら攻撃されていない?
ログの保存や取得範囲に不足がある可能性もあります。成功した不正ログインは失敗の多さだけでは見つからないため、成功ログや設定変更も確認します。
アスモチにご相談ください
自社の環境で何を優先すべきか迷ったときは、アスモチ株式会社にご相談ください。パソコン・ネットワーク・サーバー・クラウドの利用状況を整理し、現在の対策を生かしながら、無理なく継続できる改善方法を一緒に検討します。
アスモチへのご相談・お問い合わせ / 06-6484-5470
あわせて読みたいコラム
参考情報
本記事は一般的な対策を解説するものです。実際の設定・対応は利用製品と契約内容、業務への影響を確認して実施してください。