会社のパスワード、どう管理すればいい?
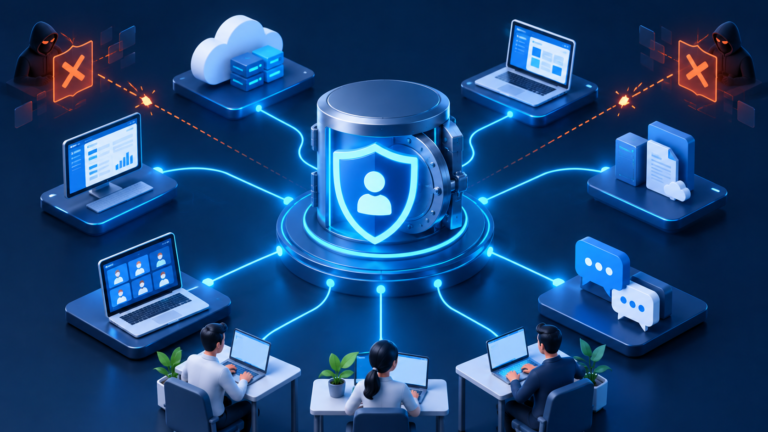
アスモチでは、パスワードをどう保管し、誰が管理すればよいかという相談をよくいただきます。まず必要なのは、すべてのパスワードを同じ方法で共有するのではなく、アカウントの用途を整理することです。
個人用・共有用・管理者用を分ける
社員個人に割り当てるアカウントは、原則として本人が使い、複数人での使い回しを避けます。共同作業が必要な場合は、サービスの権限付与や委任機能を優先しましょう。
やむを得ず共有する認証情報は、閲覧できる人を限定します。サーバーやネットワーク機器の管理者用情報も、日常利用とは分けて扱います。
パスワード管理ツールで確認したいこと
- 利用者ごとに閲覧・編集権限を設定できるか
- 退職時にアクセスを止められるか
- 多要素認証を利用できるか
- 復旧手段と緊急時の引継ぎを用意できるか
ツールに保存すれば終わりではありません。管理ツール自体の認証情報を守り、復旧コードなどは利用者を限定して安全に保管します。誰でも閲覧できる共有フォルダーや、平文の一覧をメールで配る運用は避けましょう。
SSOサービスでログインをまとめる方法も有効
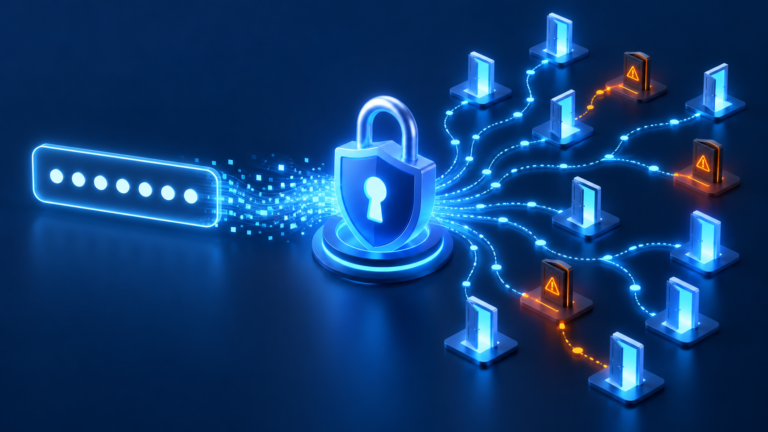
利用するクラウドサービスが増えてきた会社では、SSO(シングルサインオン)サービスの活用も有効です。SSOは、一度の認証をもとに、連携した複数のサービスへログインできる仕組みです。サービスごとに別々のパスワードを入力・管理する負担を減らせます。
これは、同じパスワードを複数のサービスで使い回すこととは異なります。対応するサービスを会社の認証基盤へ連携させ、ログインの入口をまとめる方法です。
- 社員が覚えたり入力したりするパスワードの負担を減らす
- 連携サービスへのアクセス権を会社側で管理しやすくする
- 多要素認証と組み合わせて、ログイン時の本人確認を強化する
- 入社・異動・退職時のアクセス管理を整理する
例えばMicrosoft Entra IDなど、SSOに対応した認証基盤があります。ただし、利用中のサービスがSSOに対応しているか、どの契約プランで利用できるかを事前に確認する必要があります。
SSOの導入だけですべての管理が不要になるわけではありません。認証の入口をまとめるため、SSOアカウントには多要素認証を設定し、復旧方法も用意しましょう。SSOに対応しないサービスはパスワード管理ツールなどで別途管理します。また、退職時はSSO側の停止に加え、サービス側のアカウント、直接ログインの可否、既存のセッションも確認します。アカウントの自動作成・削除には、SSOとは別の連携機能や設定が必要な場合があります。
アスモチでは、利用中のサービスとアカウントを整理し、パスワード管理ツールとSSOをどのように組み合わせるかも含めてご相談いただけます。
入社・退職時の手続きも決める
アカウント一覧には、サービス名、管理責任者、利用者、権限、停止方法を記録します。パスワードそのものを一般の台帳へ書く必要はありません。退職時はアカウント停止に加え、共有情報やログイン済みの端末・セッションも確認します。
アスモチでは、現在の管理方法を確認し、小規模な会社でも続けられるルール作りを支援します。
参考情報
情報確認日:2026年10月30日。製品の機能・利用条件は変更される場合があります。