ビジネスメール詐欺とは?振込先変更・社長なりすましを防ぐ確認ルール
取引先から「次回の振込口座が変わりました」とメールが届いたとき、何を確認していますか。ビジネスメール詐欺は、自然な業務連絡を装って会社のお金をだまし取ろうとする手口です。ウイルス対策だけでは防ぎにくい理由と、経理・経営者・IT担当者が決めておきたい手順を解説します。
本物の業務に紛れ込む詐欺
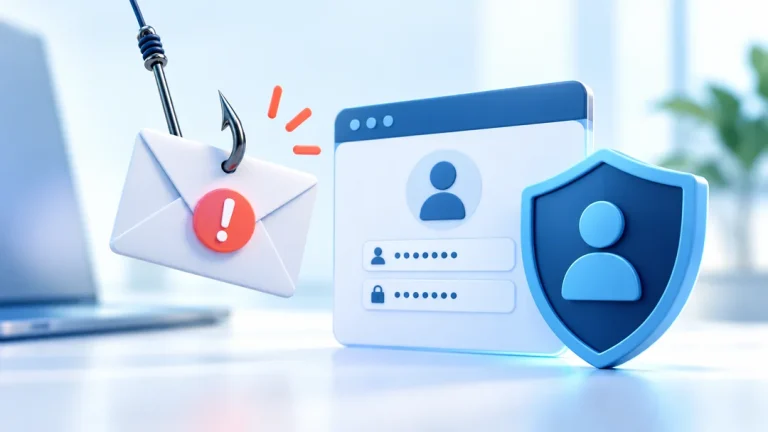
ビジネスメール詐欺はBECとも呼ばれ、経営者や取引先などになりすまして、送金や振込先の変更などを指示します。似たアドレスを使う場合に加え、侵害された正規のメールアカウントから連絡する場合もあるため、送信元の確認だけでは不十分です。
攻撃者が過去のやり取りを読んでいると、担当者名、請求額、納期などが合っていることもあります。いつものスレッドに返信する形で届くと、内容を信用しやすくなります。文章に誤字がないことや取引の事情を知っていることは、安全の証拠になりません。
警戒したいのは通常と違う支払い手順
口座変更、至急の送金、経営者からの秘密の依頼、通常使わない連絡ツールへの移動などに注意します。ここで挙げるのは手口を理解するための想定例で、すべてが詐欺という意味ではありません。大切なのは、例外的な依頼を通常の承認手順へ戻すことです。
「社長本人の指示だから」「取引先を待たせられないから」という理由で確認を省かない運用にします。経営者も例外にしないことを先に合意しておけば、担当者が不自然な依頼を止めやすくなります。
口座変更は既知の連絡先へ別の手段で確認
口座変更があったら、過去に登録・確認している電話番号へ連絡します。変更依頼メールの署名に書かれた新しい番号や、添付書類だけに記載された番号へ連絡しても、攻撃者自身につながるおそれがあります。
確認した日、相手、番号、変更内容を記録し、支払い前に別の担当者が確認する仕組みを設けます。小規模な会社で完全な職務分離が難しい場合も、一定額以上や口座変更時は経営者と二人で確認するなど、業務規模に合う条件を設定できます。
メールアカウントを守り、設定の改変も監視する
多要素認証、使い回さないパスワード、不要なIDの停止、端末の保護を実施します。メール転送や受信ルールが勝手に作られていないか、不審なログインがないかも管理者が確認できるようにします。
SPF・DKIM・DMARCは自社ドメインのなりすまし対策に役立ちますが、似た別ドメインや侵害された正規アカウントを使う詐欺をすべて防ぐものではありません。メールの認証設定と、支払い内容を確かめる業務ルールは、別々に必要です。
送金してしまった可能性がある場合
まず金融機関へ速やかに連絡し、組戻し等について相談します。同時に社内の責任者へ報告し、警察など関係窓口への相談を進めます。時間が経つと資金の移動が進む可能性があるため、詳細調査の完了を待ってから連絡する形にしないことが大切です。
メール本文、ヘッダー、添付、振込先情報、送金記録、時系列を保全します。相手の正規担当者には、確認済みの別経路で連絡してください。メールアカウントが侵害された疑いがあれば、IT担当者がセッション失効や転送設定の確認などを実施し、他の取引への影響も調べます。
製品より先に、支払いの例外を整理する
経理担当者が不在のとき、急な立替払い、海外送金、経営者の特命など、確認が省略されやすい場面を書き出します。口座台帳を変更できる人と送金を承認する人、記録の保存場所まで決めると、形式だけのルールになりにくくなります。
訓練では「不自然なメールを見抜けるか」だけでなく、「正しそうな依頼でも決めた手順を守れるか」を確認してください。守るべき仕組みは、人の注意力よりも、振込前に立ち止まれる業務の流れです。
よくある質問
請求書の社名や金額が合っていれば本物?
取引情報を把握した攻撃者が、口座情報だけを変更する場合も考えられます。書類の見た目と、口座変更を正規の担当者が承認したかの確認は別です。
社長から電話があれば確認を省いてよい?
音声だけで本人と判断しない運用も必要です。電話を含め、依頼された連絡先だけに頼らず、社内で定めた承認経路や既知の番号への折り返しを守ります。
アスモチにご相談ください
自社の環境で何を優先すべきか迷ったときは、アスモチ株式会社にご相談ください。パソコン・ネットワーク・サーバー・クラウドの利用状況を整理し、現在の対策を生かしながら、無理なく継続できる改善方法を一緒に検討します。
アスモチへのご相談・お問い合わせ / 06-6484-5470
あわせて読みたいコラム
参考情報
本記事は一般的な対策を解説するものです。実際の設定・対応は利用製品と契約内容、業務への影響を確認して実施してください。