長いパスワードはなぜ必要?名前や誕生日を避けたい理由
パスワードを決める際、「覚えやすい名前や誕生日にしたい」「文字数を増やしたくない」という声をいただくことがあります。日々の入力の負担を考えると自然な反応ですが、推測しやすい文字列には注意が必要です。
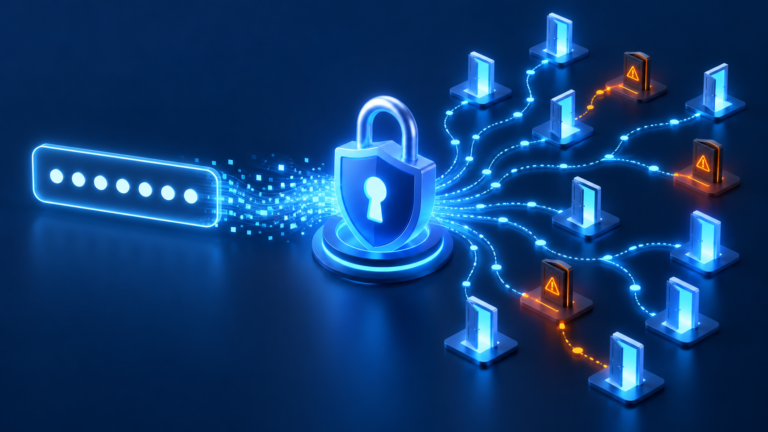
長さと、推測されにくさの両方が大切
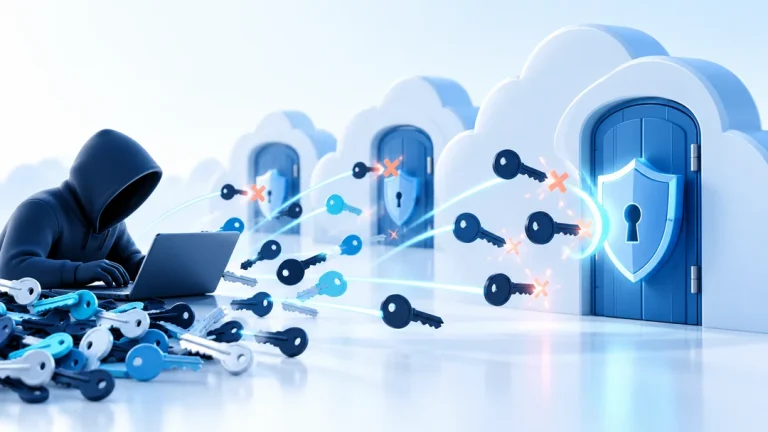
同じ条件なら、文字数を増やすことで総当たりに必要な候補は増えます。ただし、有名なフレーズや単純な繰り返し、名前と誕生日の組み合わせは、長くても推測される可能性があります。「長ければ必ず安全」ではありません。
アスモチでは、文字数を増やす意味を説明するとともに、使い回しを避けることもお伝えしています。一つのサービスから流出したパスワードを、別のサービスへの不正ログインに使われるおそれがあるためです。
毎秒100回試すと仮定すると、文字数でどれくらい変わる?
パスワードの長さと文字の種類による違いを、独自の計算例で見てみましょう。ここでは、1秒間に100回、異なる候補を重複なく試せると仮定します。これは比較のための設定であり、一般的なパソコンの実測性能や実際の攻撃速度を示すものではありません。
組み合わせ数=文字の種類数の「文字数」乗
全パターンを試す時間(秒)=組み合わせ数÷100
各文字を自由に選べ、同じ文字を繰り返し使える条件で計算しています。
| 使用する文字 | 文字数 | 組み合わせ数 | 毎秒100回で全パターンを試す時間 |
|---|---|---|---|
| 数字のみ(10種類) | 6文字 | 1,000,000通り | 約2時間47分 |
| 数字のみ(10種類) | 8文字 | 100,000,000通り | 約11.6日 |
| 数字のみ(10種類) | 10文字 | 10,000,000,000通り | 約3.2年 |
| 英小文字(26種類) | 8文字 | 208,827,064,576通り | 約66年 |
| 英大文字・英小文字・数字(62種類) | 8文字 | 218,340,105,584,896通り | 約6万9,000年 |
| 英大文字・英小文字・数字(62種類) | 10文字 | 839,299,365,868,340,224通り | 約2億6,600万年 |
アスモチによる計算例。時間は概数、1年=365日として換算しています。パスワードが見つかっても試行を続けた場合を含め、全候補を調べるのに必要な時間です。
数字のみなら、1文字増えるごとに候補は10倍になります。英大文字・英小文字・数字の62種類なら、1文字増えるごとに62倍です。同じ速度で試す場合、全パターンを調べる時間も同じ倍率で増えます。
この表は「その時間までは安全」という保証ではありません。答えが途中で見つかる場合は、その時点で解析が終わります。すべての候補が同じ確率で選ばれるランダムなパスワードなら、見つかるまでの平均試行回数は、おおむね全候補の半分です。
実際の試行速度は、ログイン画面の回数制限や、漏えいしたハッシュを解析する場合の方式・設定・機器性能などで大きく変わります。また、名前や誕生日、分かりやすい連番、単純な繰り返しは優先して試されやすく、表の時間を当てはめられません。長くすることと、推測されにくくすることをセットで考えましょう。フィッシングや使い回しによる被害も、この表の時間では防げません。
覚えやすさだけに頼らない方法
- サービスごとに異なるパスワードを使う
- パスワード管理ツールによる生成・保存を検討する
- 自分で覚える場合も、個人情報や予測しやすい言葉を避ける
- 利用できるサービスでは多要素認証を設定する
英国NCSCは、覚える必要がある場合の方法として、互いに関係のない複数の単語を組み合わせる方法を紹介しています。実際には、サービスの文字数・文字種の条件や会社のルールに合わせて設定してください。
無理なく続けられる仕組みにする
複雑さだけを求め、全員が同じパスワードを使ったり、誰でも見られる場所へ記録したりしては管理が難しくなります。管理ツールや認証方法も含めて、使い続けられる仕組みを考えましょう。
アスモチでは、会社のアカウント管理や多要素認証の設定についてご相談いただけます。
参考情報
情報確認日:2026年10月30日。製品の機能・利用条件は変更される場合があります。